Checklist Audit Keamanan IT Kantor Tahunan untuk Perusahaan
Checklist panduan audit keamanan IT kantor tahunan: inventaris aset, kontrol IAM & password, audit firewall jaringan, proteksi data, dan uji simulasi bencana.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
- Audit keamanan IT kantor tahunan mencakup 5 pilar verifikasi: 1) Inventarisasi aset hardware & software berlisensi; 2) Tata kelola identitas IAM (penegakan MFA, pencabutan akun dorman/eks-karyawan); 3) Perimeter jaringan (audit port terbuka firewall, segmentasi VLAN, enkripsi Wi-Fi WPA3); 4) Perlindungan data (enkripsi disk BitLocker/LUKS, backup 3-2-1 anti-ransomware); dan 5) Uji simulasi respon insiden dan verifikasi restore database.
Peta proses
Satu studi, beberapa titik kontrol
- 01
Inventarisasi Seluruh Aset Digital & Hardware
Catat setiap server, laptop, switch, router, access point, serta lisensi software SaaS yang aktif di lingkungan kantor.
- 02
Audit Hak Akses Identitas & Akun Pengguna (IAM)
Cocokkan daftar karyawan aktif HRD dengan akun email, VPN, SSH, dan database; hapus seluruh akses akun eks-karyawan.
- 03
Pemindaian Port Jaringan & Review Aturan Firewall
Jalankan port scanner eksternal untuk memastikan tidak ada port berbahaya (seperti RDP 3389 atau SMB 445) terbuka ke internet publik.
- 04
Verifikasi Enkripsi Penyimpanan & Integritas Backup
Pastikan seluruh laptop staf mengaktifkan enkripsi disk penuh dan lakukan uji pemulihan sampel data cadangan 3-2-1.
- 05
Penyusunan Laporan Temuan & Roadmap Remediasi
Klasifikasikan celah keamanan berdasarkan skor risiko (Kritis, Tinggi, Sedang) dan tetapkan batas waktu perbaikan.
Banyak perusahaan menganggap sistem IT kantor mereka aman hanya karena “belum pernah terkena serangan siber”. Di era ancaman ransomware terarah dan kewajiban regulasi UU Perlindungan Data Pribadi (UU PDP), rasa aman tanpa pengujian teknis adalah risiko bisnis yang membahayakan reputasi perusahaan.
Menjalankan Audit Keamanan IT Kantor Tahunan secara disiplin memungkinkan manajemen mendeteksi celah kerentanan sebelum dieksploitasi oleh pihak luar.
5 Pilar Checklist Audit Keamanan IT Kantor
Gunakan kerangka checklist komprehensif berikut sebagai instrumen evaluasi tahunan:
+-------------------------------------------------------------------------------+
|                 5 PILAR AUDIT KEAMANAN IT KANTOR TAHUNAN                      |
+-------------------------------------------------------------------------------+
|  1. ASET & HARDWARE   : Inventaris lengkap, lisensi OS legal, patching berkala|
|  2. IDENTITAS & AKSES : Penegakan MFA, audit akun eks-karyawan, least privilege|
|  3. PERIMETER JARINGAN: Segmentasi VLAN, firewall port audit, Wi-Fi WPA3      |
|  4. ENDPOINT & DATA   : Enkripsi BitLocker/LUKS, EDR antivirus, backup 3-2-1  |
|  5. TATA KELOLA & DR  : SOP insiden siber, uji restore data, edukasi phishing |
+-------------------------------------------------------------------------------+
Lembar Kerja Checklist Audit Teknis
Pilar 1: Inventarisasi Aset & Patch Management
- Seluruh server, workstation, router, dan access point terdata dengan serial number dan MAC address.
- Tidak ada perangkat keras atau software End-of-Life (EoL) yang tidak lagi menerima patch keamanan.
- Sistem operasi seluruh perangkat kantor diperbarui otomatis secara terjadwal.
Pilar 2: Tata Kelola Identitas & Hak Akses (IAM)
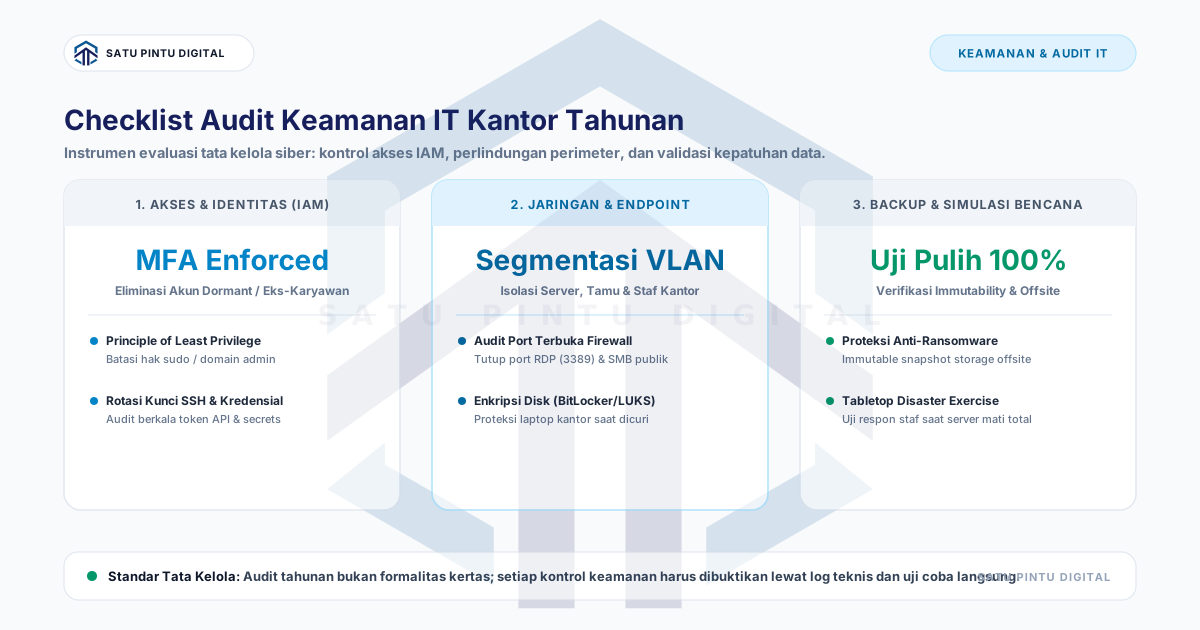
- Penegakan MFA: 100% akun email perusahaan, akses VPN, dan cloud dashboard mewajibkan MFA berbasis authenticator app.
- Audit Akun Dorman: Seluruh akun milik staf yang telah resign atau mutasi telah dicabut dalam kurun waktu 1x24 jam.
- Least Privilege: Hak administrator domain dan
sudoroot hanya diberikan kepada staf teknis yang berwenang, bukan user umum. - Rotasi Kredensial: API key, token integrasi, dan password database telah dirotasi secara berkala.
Pilar 3: Perimeter Jaringan & Wi-Fi Kantor
- Audit Port Terbuka: Tidak ada port berbahaya seperti RDP (
3389), SMB (445), atau Telnet (23) terbuka ke internet publik. - Segmentasi VLAN: Jaringan kantor dipisahkan menjadi minimal 3 VLAN terisolasi: VLAN Server, VLAN Staf, dan VLAN Tamu (Guest).
- Keamanan Wi-Fi: Menggunakan enkripsi WPA3-Enterprise atau WPA2-Enterprise dengan isolasi client diaktifkan.
Pilar 4: Keamanan Endpoint & Perlindungan Data
- Enkripsi Disk Penuh: 100% laptop inventaris perusahaan mengaktifkan BitLocker (Windows) atau FileVault (Mac) / LUKS (Linux).
- Endpoint Protection: Terpasang agent antivirus/EDR tersentralisasi yang aktif memperbarui signature ancaman.
- Strategi Backup 3-2-1: Memiliki 3 salinan data, 2 media berbeda, dan 1 salinan terisolasi di cloud dengan proteksi Immutable Object Lock.
Pilar 5: Kesiapsiagaan Bencana & Tata Kelola
- Uji Restorasi Data: Telah berhasil menjalankan simulasi pemulihan database dan file dari media cadangan dalam 3 bulan terakhir.
- Rencana Respon Insiden: Memiliki alur eskalasi darurat tertulis saat terjadi kebocoran data atau serangan malware.
- Pelatihan Kesadaran Staf: Seluruh karyawan telah mengikuti simulasi phishing dan pelatihan kebersihan siber tahunan.
Matriks Prioritas Temuan Celah Keamanan
Setelah audit selesai, kelompokkan temuan ke dalam matriks tindak lanjut:
| Tingkat Risiko | Contoh Temuan Audit | Batas Waktu Remediasi (SLA) |
|---|---|---|
| Kritis (Critical) | Port RDP terbuka ke internet publik, ketiadaan backup terenkripsi | Wajib Selesai < 24 Jam |
| Tinggi (High) | Akun mantan staf masih aktif, email direksi belum menggunakan MFA | Wajib Selesai < 3 Hari |
| Sedang (Medium) | Laptop staf belum dienkripsi BitLocker, Wi-Fi tamu tanpa isolasi | Wajib Selesai < 14 Hari |
| Rendah (Low) | Dokumentasi diagram jaringan belum diperbarui | Wajib Selesai < 30 Hari |
Kesimpulan
Audit keamanan IT tahunan bukan sekadar formalitas pengisian lembar kerja, melainkan benteng pertahanan utama untuk melindungi kelangsungan operasional bisnis. Mengidentifikasi kelemahan sistem secara mandiri jauh lebih murah daripada menanggung biaya pemulihan bencana pasca-serangan siber.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Istilah penting
Glossary singkat
- Identity and Access Management (IAM)
- Kerangka kerja kebijakan dan teknologi untuk memastikan individu yang tepat memiliki akses yang sesuai ke sumber daya teknologi perusahaan.
- Multi-Factor Authentication (MFA)
- Metode verifikasi keamanan yang mewajibkan pengguna memberikan dua atau lebih bukti identitas sebelum diberikan izin akses akun.
- VLAN (Virtual Local Area Network)
- Sub-jaringan logis yang mengisolasi kelompok perangkat pada switch fisik yang sama untuk meningkatkan keamanan dan performa jaringan.
- Principle of Least Privilege (PoLP)
- Prinsip keamanan komputer yang menetapkan bahwa setiap pengguna atau program hanya boleh diberikan izin akses minimum yang diperlukan untuk tugasnya.
Baca sumbernya
Referensi dan dokumentasi
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Berapa kali audit keamanan IT sebaiknya dilaksanakan dalam setahun?
- Audit komprehensif skala penuh wajib dilakukan minimal 1 tahun sekali. Namun, peninjauan akun pengguna (IAM) dan vulnerability scanning perimeter jaringan disarankan dilakukan setiap triwulan (3 bulan sekali).
- Apa temuan celah keamanan yang paling sering ditemukan pada kantor skala menengah?
- Temuan paling umum meliputi: password default pada router/switch, ketiadaan MFA pada email staf, port RDP Windows terbuka langsung ke IP publik, laptop staf tanpa enkripsi disk, dan backup yang tidak pernah diuji coba pemulihannya.
- Apakah audit keamanan IT kantor wajib menurut Undang-Undang PDP di Indonesia?
- Ya. UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi mewajibkan setiap pengendali data memproses data secara aman, menerapkan enkripsi, serta memiliki tata kelola mitigasi kebocoran data dengan ancaman sanksi administratif dan denda pidana.
Umpan balik
Apakah panduan ini membantu memahami Keamanan & Audit IT?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya